Audit IT & Digitalizare
Audit infrastructură IT
AUDICOM oferă servicii independente de audit infrastructură it, cu scope clar, dovezi verificabile și raportare orientată spre decizie.
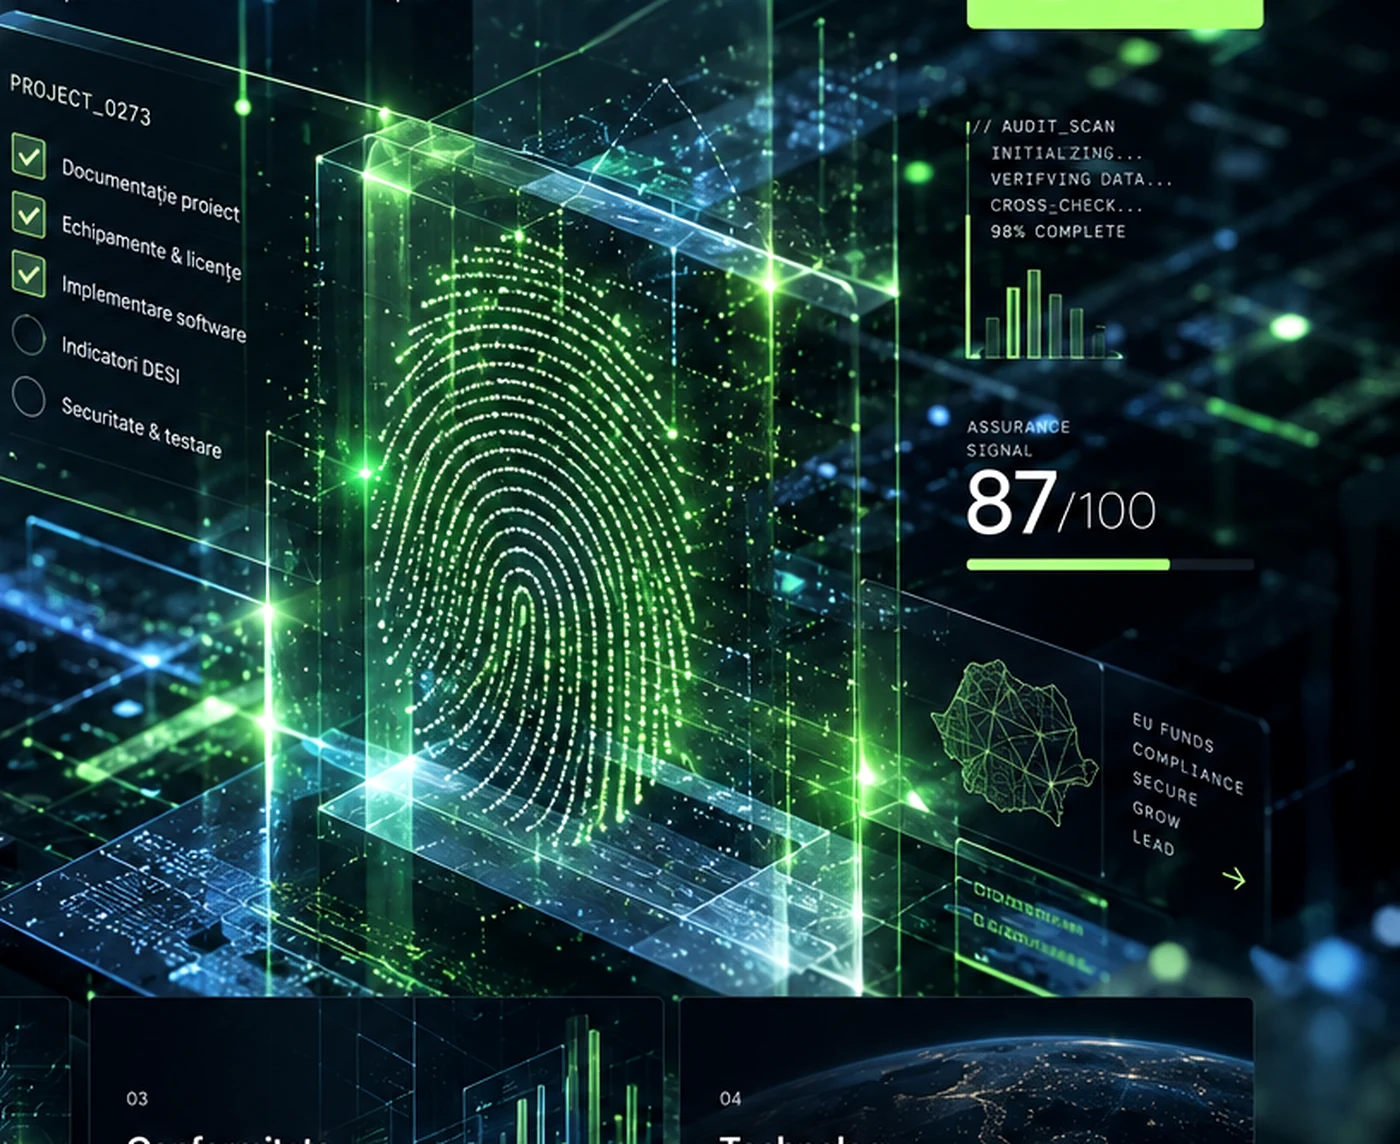
AUDIT / EVIDENCE
Ce este declarat trebuie să poată fi demonstrat.
Auditul conectează documentația cu realitatea tehnică: sisteme, licențe, configurații, indicatori, livrabile și dovezi de implementare.
Ce verificăm
Concluzii bazate pe dovezi, nu pe presupuneri.
Scopul exact al misiunii se stabilește în funcție de proiect, documentația aplicabilă și obiectivul verificării.
Proces
Scope. Evidence. Verify. Report.
Scope
Definim cerințele, sistemele și criteriile de evaluare.
Evidence
Colectăm documentele, configurațiile și dovezile relevante.
Verify
Testăm, corelăm și verificăm independent.
Report
Documentăm constatările, riscurile și concluziile.
AUDICOM
Independența face diferența.
Separăm verificarea de implementare. Rolul nostru este să oferim managementului și părților interesate o imagine clară asupra situației tehnice și a dovezilor disponibile.
Independență & conformitate →Răspuns direct
Ce este audit infrastructură it?
Auditul infrastructurii IT evaluează componentele tehnologice, configurațiile, documentația și controalele relevante pentru a identifica riscuri, neconformități și puncte care necesită atenție.
Întrebări frecvente
Întrebări pe care merită să le pui înainte de audit.
Răspunsuri scurte, clare și ușor de verificat. Pentru cerințe de finanțare, documentația programului are întotdeauna prioritate.
Vezi toate întrebările →Ce intră într-un audit de infrastructură IT?+
Scope-ul poate include servere, rețea, cloud, identitate, backup, configurații, inventar, monitorizare și controale operaționale.
Auditul include și securitate?+
Poate include controale de securitate la nivel de infrastructură. Testele ofensive sau penetration testing se definesc separat și se execută numai cu autorizare.
Primesc un plan de prioritizare?+
Raportul poate clasifica constatările după impact și risc, astfel încât managementul să poată prioritiza acțiunile.